Hogyan védheted meg fiókodat az adathalász csalások ellen?
Wobble csapata · · 7 perc olvasás
Röviden
Adathalász csalások felismerése és a közösségi média- és üzleti fiókjaid védelme: gyakorlati tippek vállalkozóknak.
Képzeld el, hogy egy nap belépsz a Facebook-fiókodba, és azt látod, hogy minden megváltozott: ismeretlen bejegyzések, furcsa üzenetek az ismerőseidnek, és tehetetlenül próbálod visszaszerezni az irányítást. Ez nem egy rémálom, hanem sajnos sokak valósága, akik egy pillanatnyi figyelmetlenség miatt a csalók áldozatává váltak. Számtalan posztot láttam már, amiben segítséget kérnek fiók feltörés miatt. Bizonygatják vigyáztak, van 2FA biztonságuk, és mégis valakinek sikerült bejutni a fiókjukba, nem tudják hogyan, hisz ők óvatosak voltak.
Gondoltad volna, hogy akár egy ártatlannak tűnő üzenet vagy link is elég ahhoz, hogy a csalók hozzáférjenek valamelyik fiókodhoz? Az online világban a phishing, vagyis az adathalászat az egyik leggyakoribb és legveszélyesebb átverési módszer, amellyel szembesülhetsz.
De ne aggódj, nem vagy tehetetlen! Ebben a cikkben adok néhány tippet:
📌 Hogyan ismerheted fel az adathalász próbálkozásokat?
📌 Milyen módszerekkel lopják el a jelszavadat és veszik át az irányítást?
📌 Mit tehetsz, ha már megtörtént a baj?
📌 Hogyan biztosíthatod, hogy a fiókod mindig védve legyen?
Hogyan ismerheted fel az adathalász próbálkozásokat?
Az adathalász e-mailek és üzenetek célja, hogy rávegyenek egy hamis linkre kattintásra, amelyen keresztül megpróbálják megszerezni a fiók adataidat. Az ilyen kísérleteket a következő jelek alapján ismerheted fel:
1. Furcsa vagy hivatalosnak tűnő, de gyanús e-mail-címek: Az adathalász üzenetek gyakran olyan címről érkeznek, amely hasonlít az eredeti szolgáltató (például Meta) címéhez, de egy apró eltérés található benne (pl. *@metasupport.com helyett *@meta-security-alert.net). Azonban van számtalan eset, amikor generált email címről érkezik az üzenet, amit sokan úgysem néznek meg, hisz az email kinézete elég hiteles, az embernek eszébe se jut megnézi.
2. A csalók üzenetei sokszor tartalmaznak nyelvtani hibákat, furcsa megfogalmazásokat vagy rosszul formázott szöveget. Ennek oka lehet, hogy az üzenetet lefordították (például magyar nyelvre), de nem ellenőrizték, így értelmetlen üzenet keletkezett.
3. Sürgős cselekvésre felszólító üzenetek: Ha az üzenetben azt írják, hogy "azonnal cselekedj, különben elveszted a hozzáférésed", érdemes óvatosnak lenni. A sürgetés a csalók egyik leggyakoribb eszköze.
4. Gyanús linkek: Ha az üzenetben található link egy ismeretlen vagy furcsa URL-re mutat (például ahelyett, hogy a facebook.com-ra vezetne, egy hosszú és bonyolult URL-t látsz), akkor nagy valószínűséggel adathalászatról van szó.
Most lássunk néhány példát ezekre: 👇
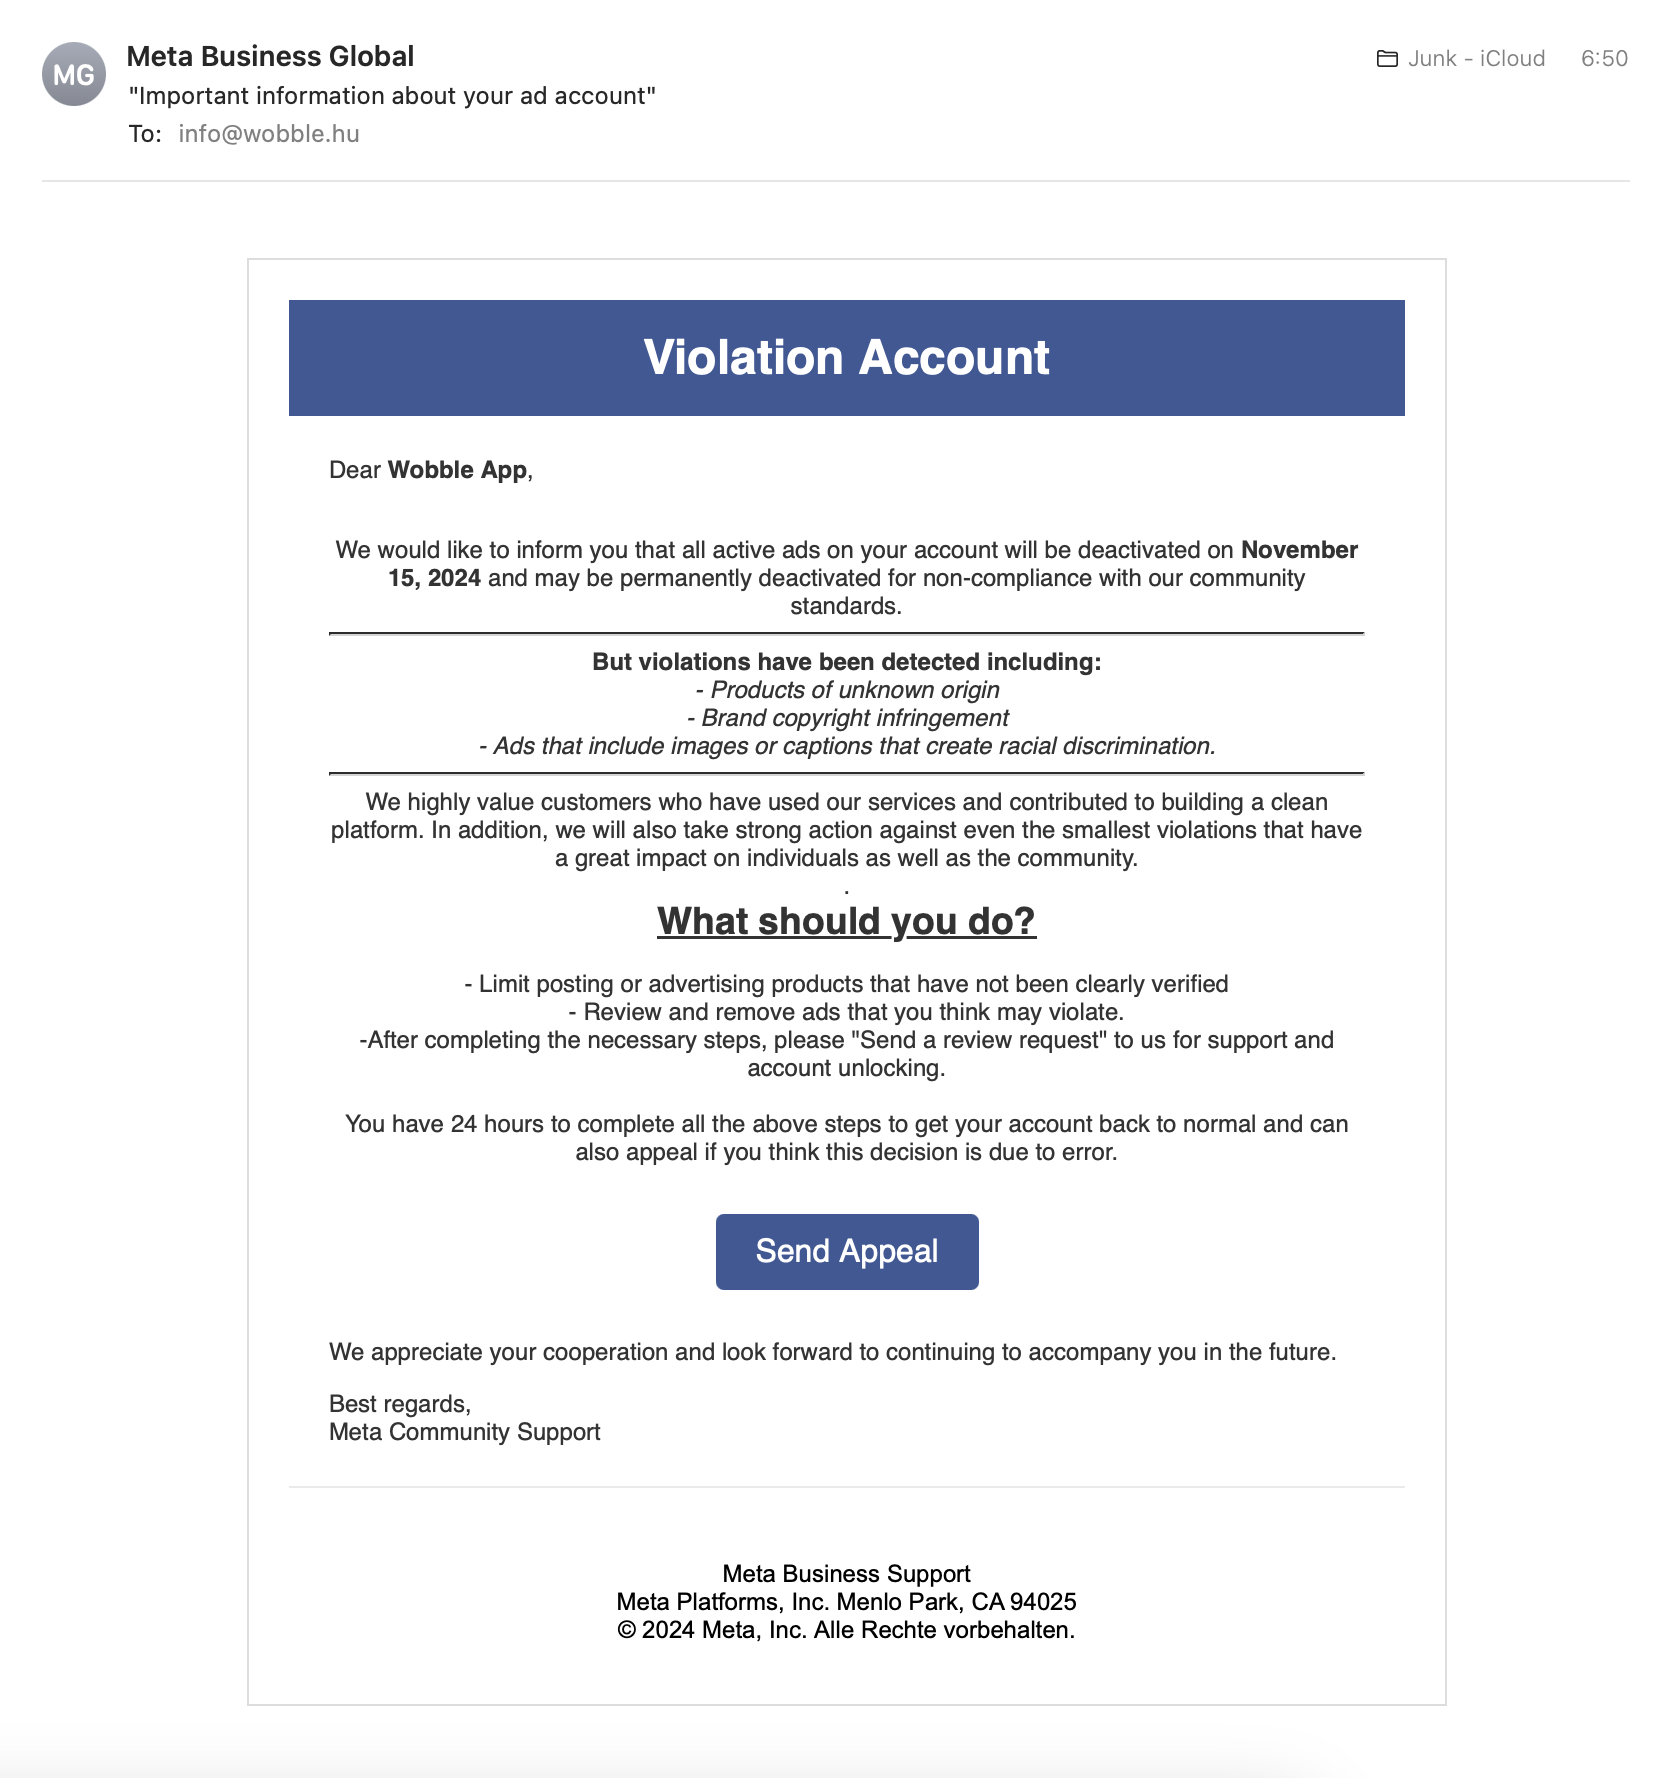
❗️ Ugye, így első pillantásra még valódi is lehetne? Meta színek, hihető cím, ott a termékünk Facebook-on szereplő neve is. Ami intő jel volt már, az az, hogy Junk-ba, vagyis Spam-be érkezett. Nézzük csak meg ki küldte!
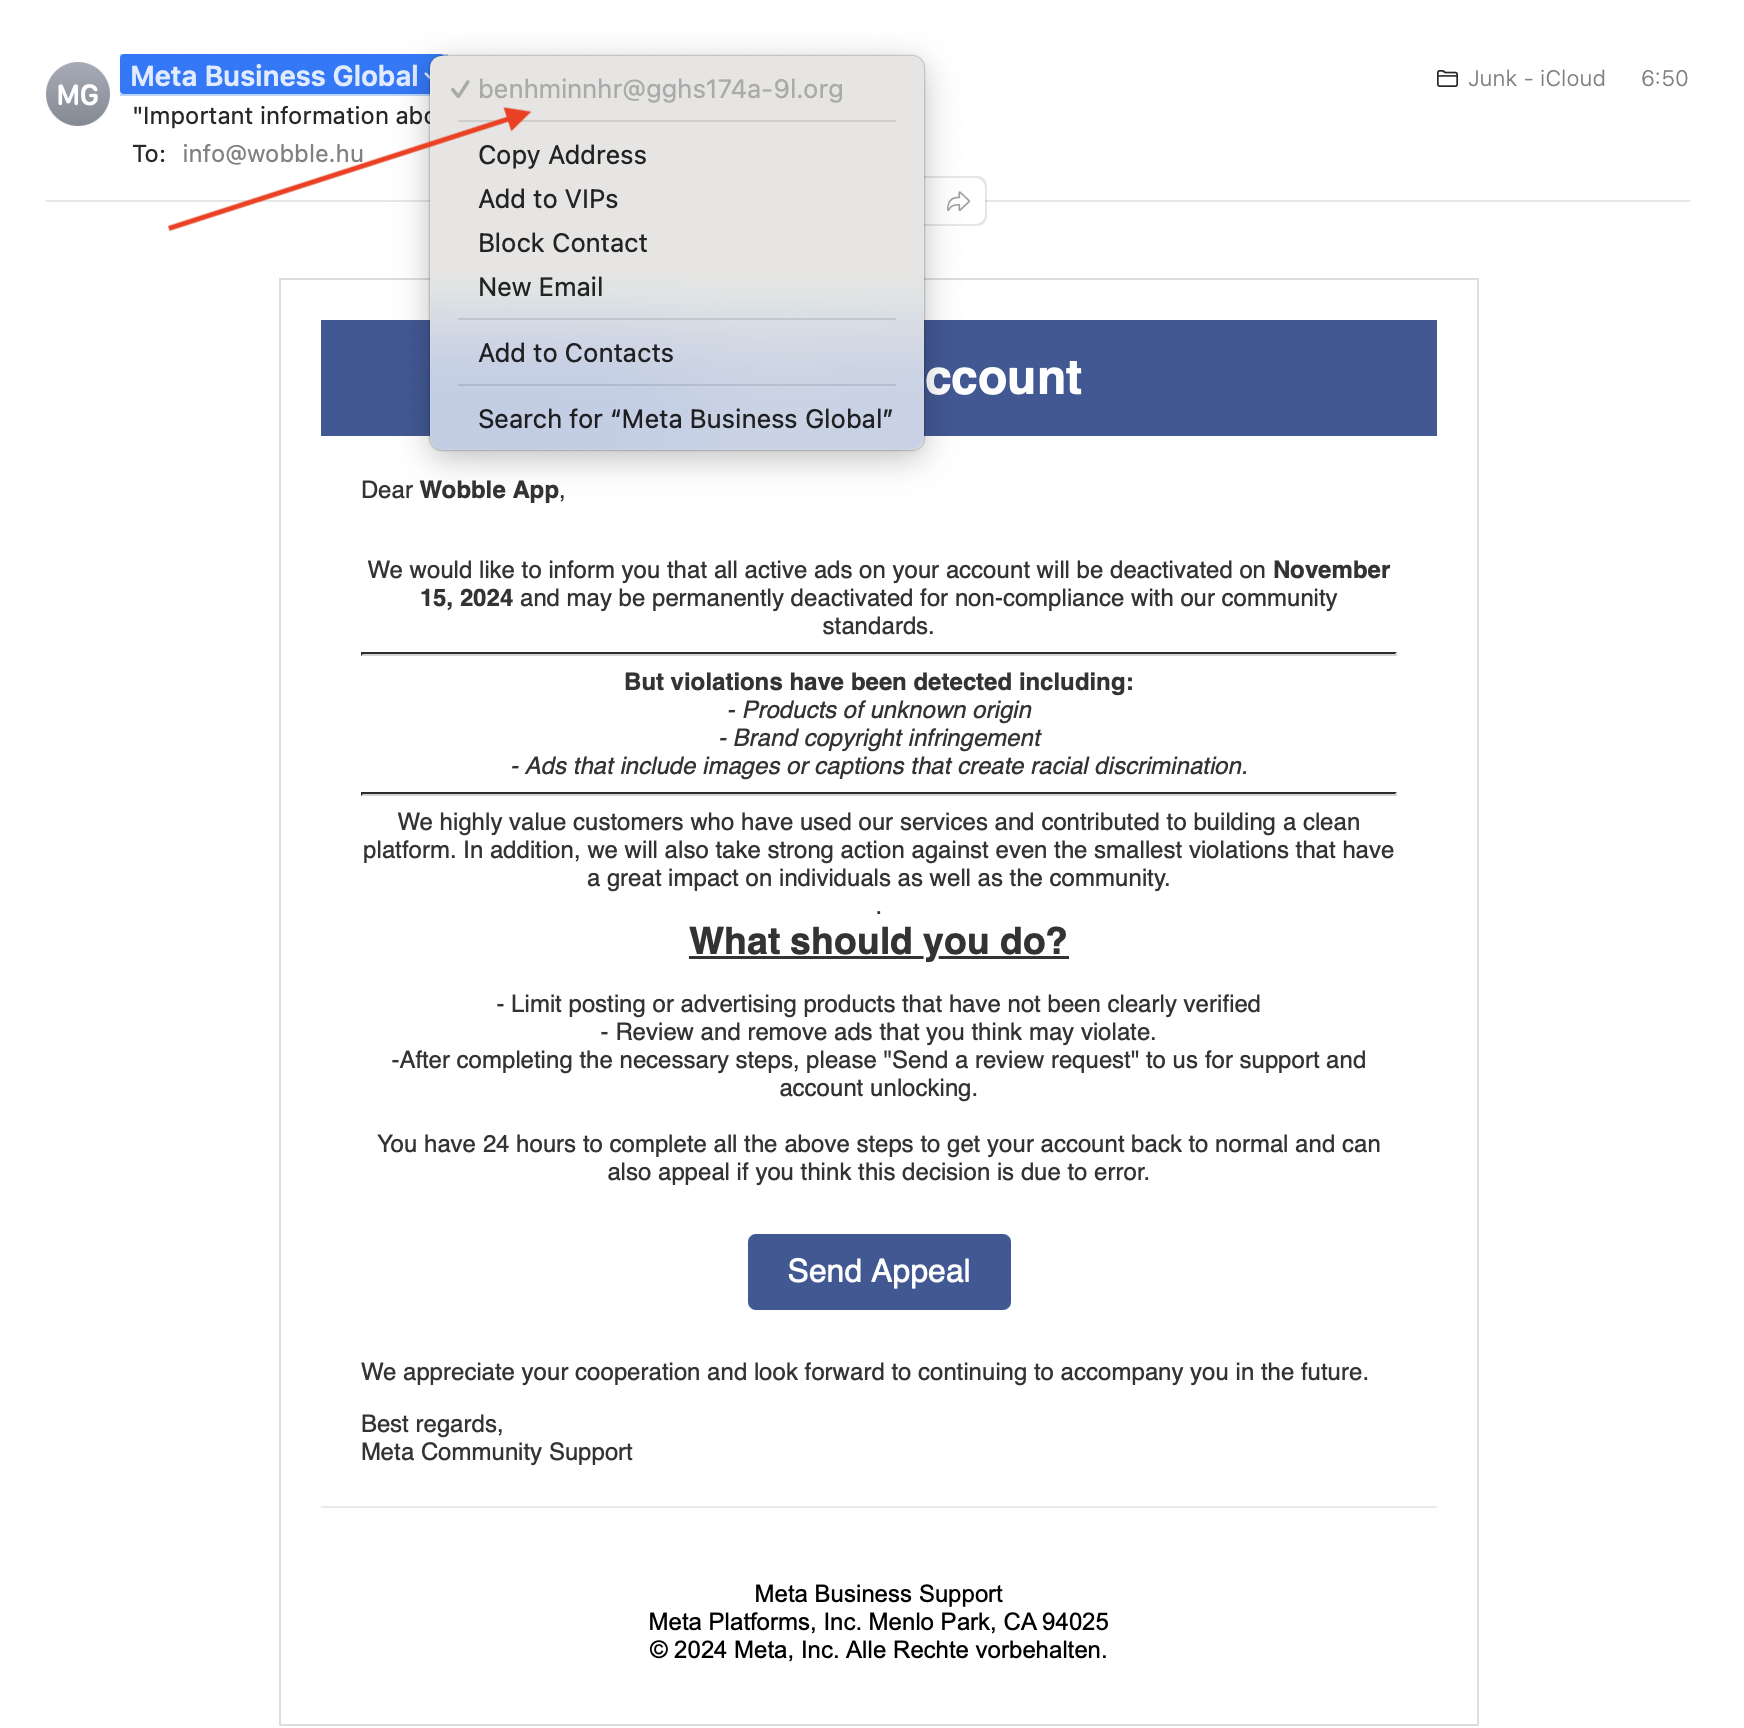
❗️ Mutatok még egy trükköt. Helyezd a kurzort a linkre vagy gombra. NEHOGY RÁKLIKKELJ❗️❗️❗️ Csak helyezd fölé és várj, meg fog jelenni egy kis felirat mellette, vagy az oldal bal alsó sarkában, hogy a link milyen URL-re mutat. Alább láthatod, mit fogsz látni Inbox esetén, Gmail és browser esetében bal alsó sarokban keresd.
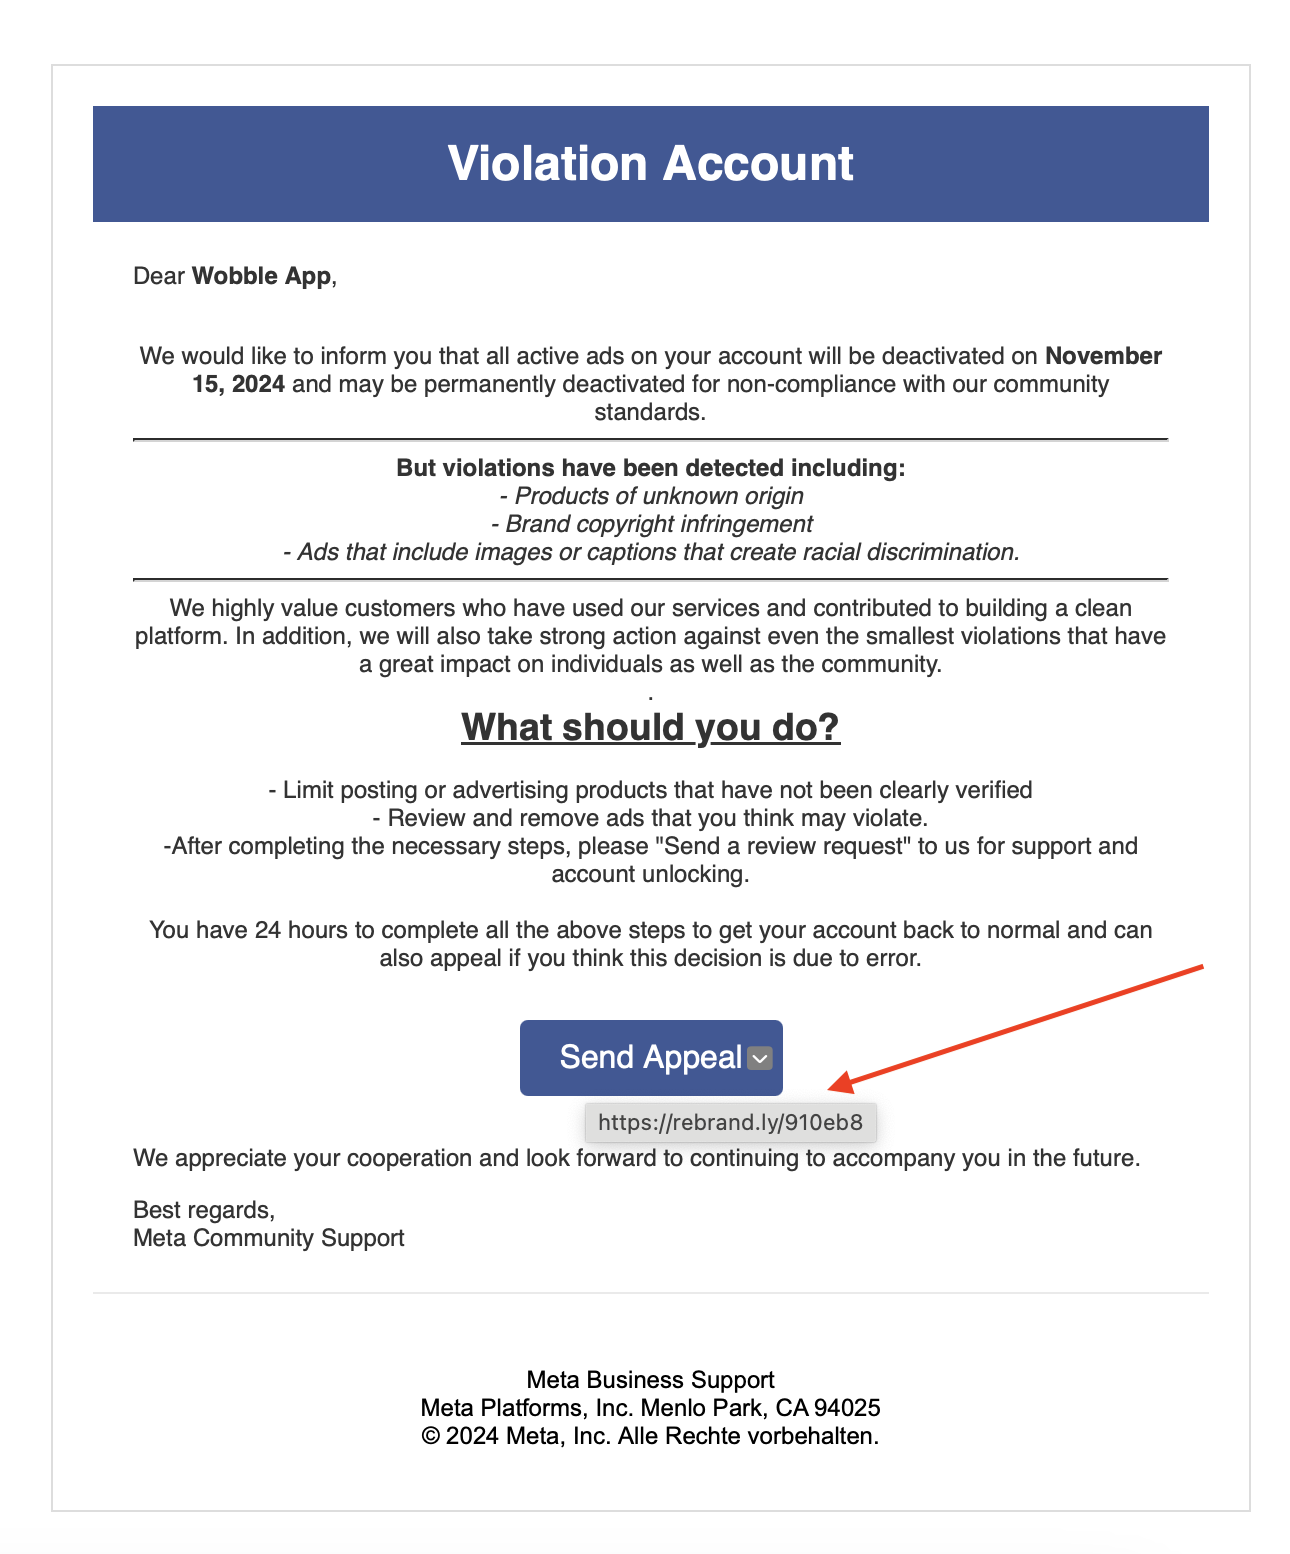
❗️ Ugye, ugye❗️ Milyen szép email cím? Na ezért kell mindig ellenőrizni ki küldte az emailt, és a link hova mutat. Tipp: Facebook esetében korrekt cím lehet advertise-noreply@support.facebook.com.
❗️ Lássunk egy másik példát. Ezt az emailt nem sokkal a Facebook fiók létrehozása után kaptuk. Itt is nagyon hihető, ott a Meta címe, Meta színt használ, tudják a termék nevét.
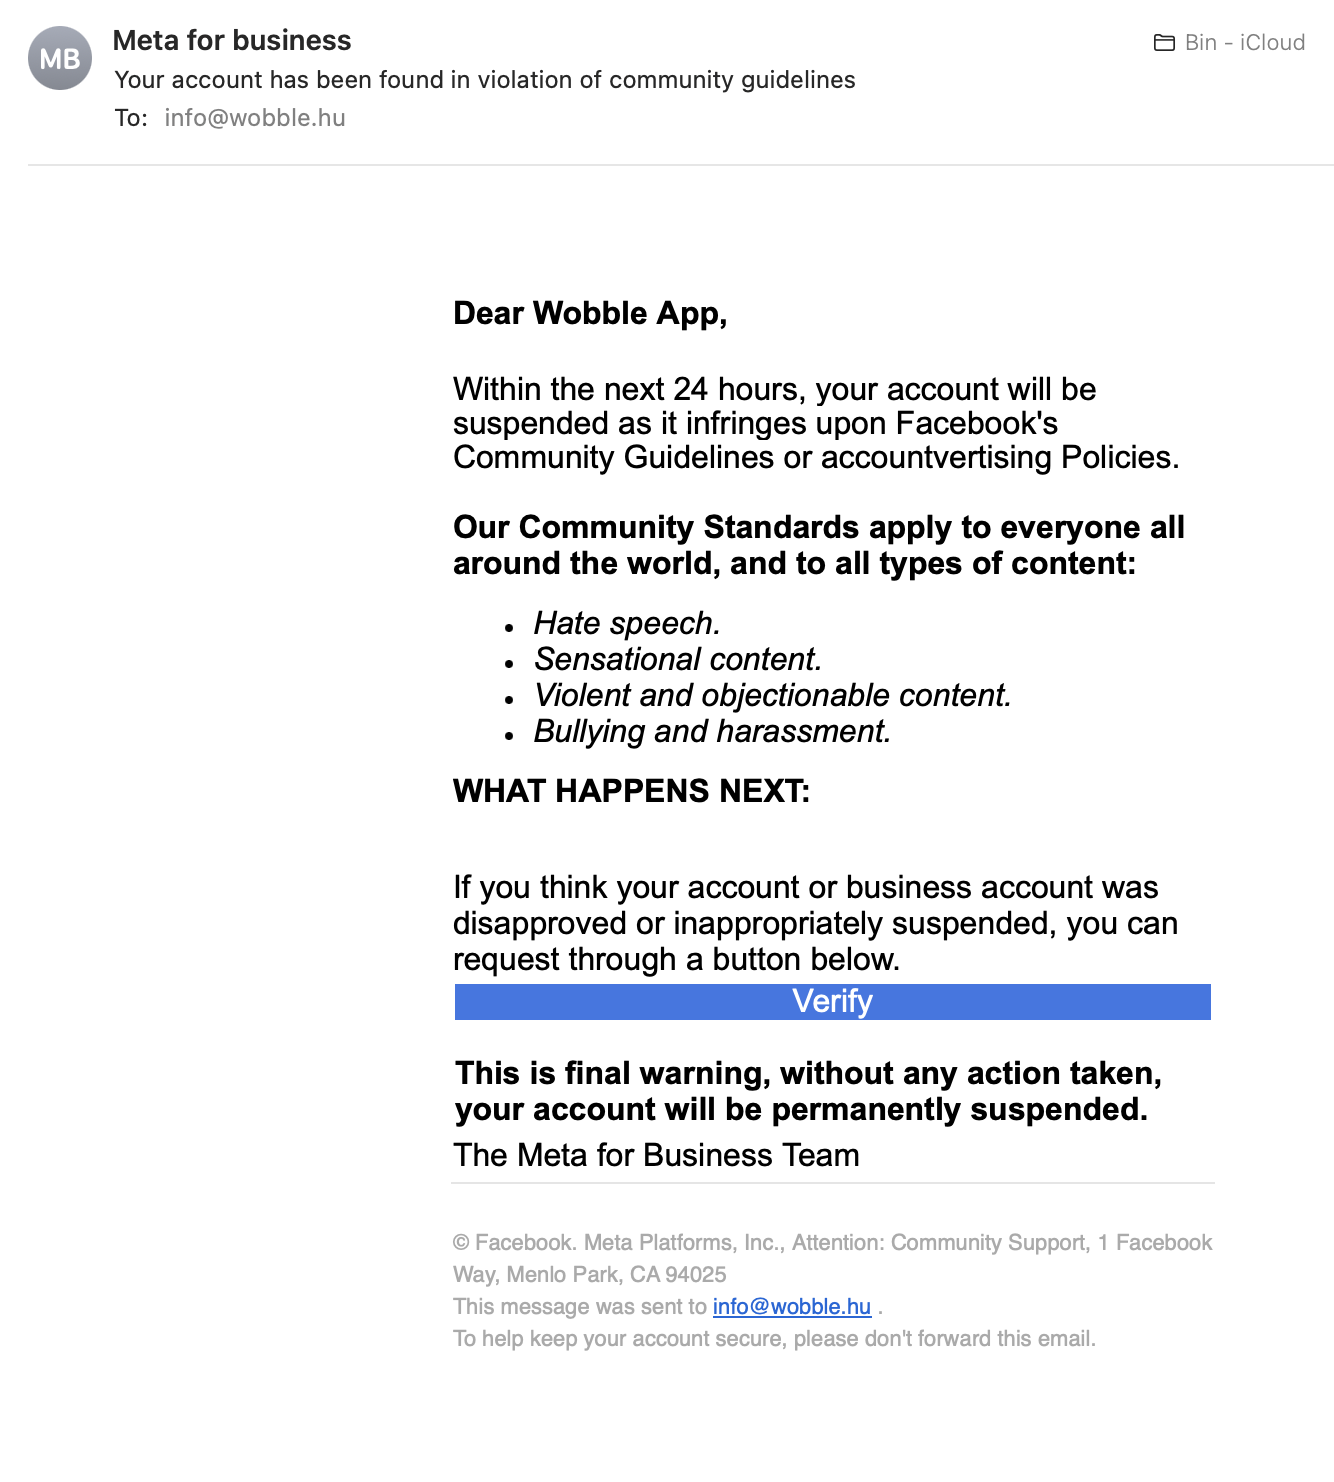
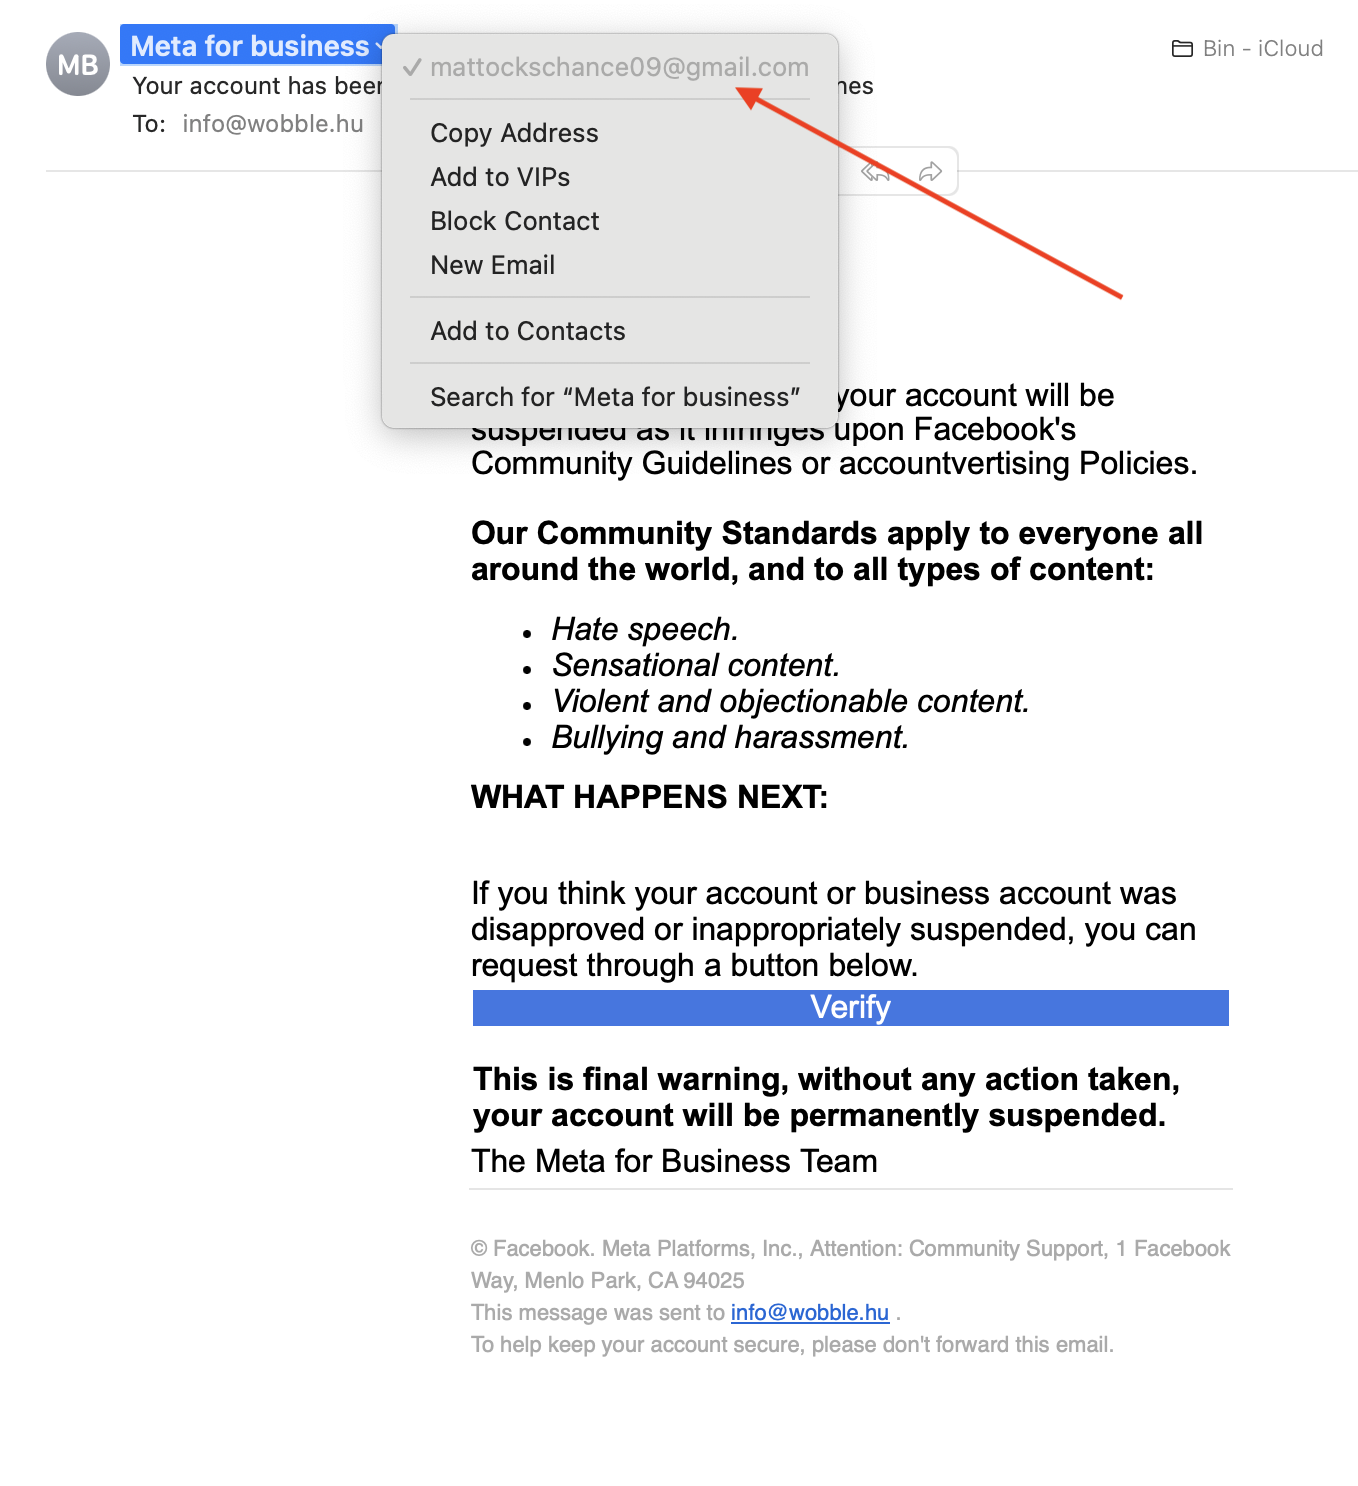
Lássuk itt is ki küldte 🔍
❗️ Harmadik példa, csak hogy szemléltessem, milyen kreatív megoldásaik vannak a csalóknak.
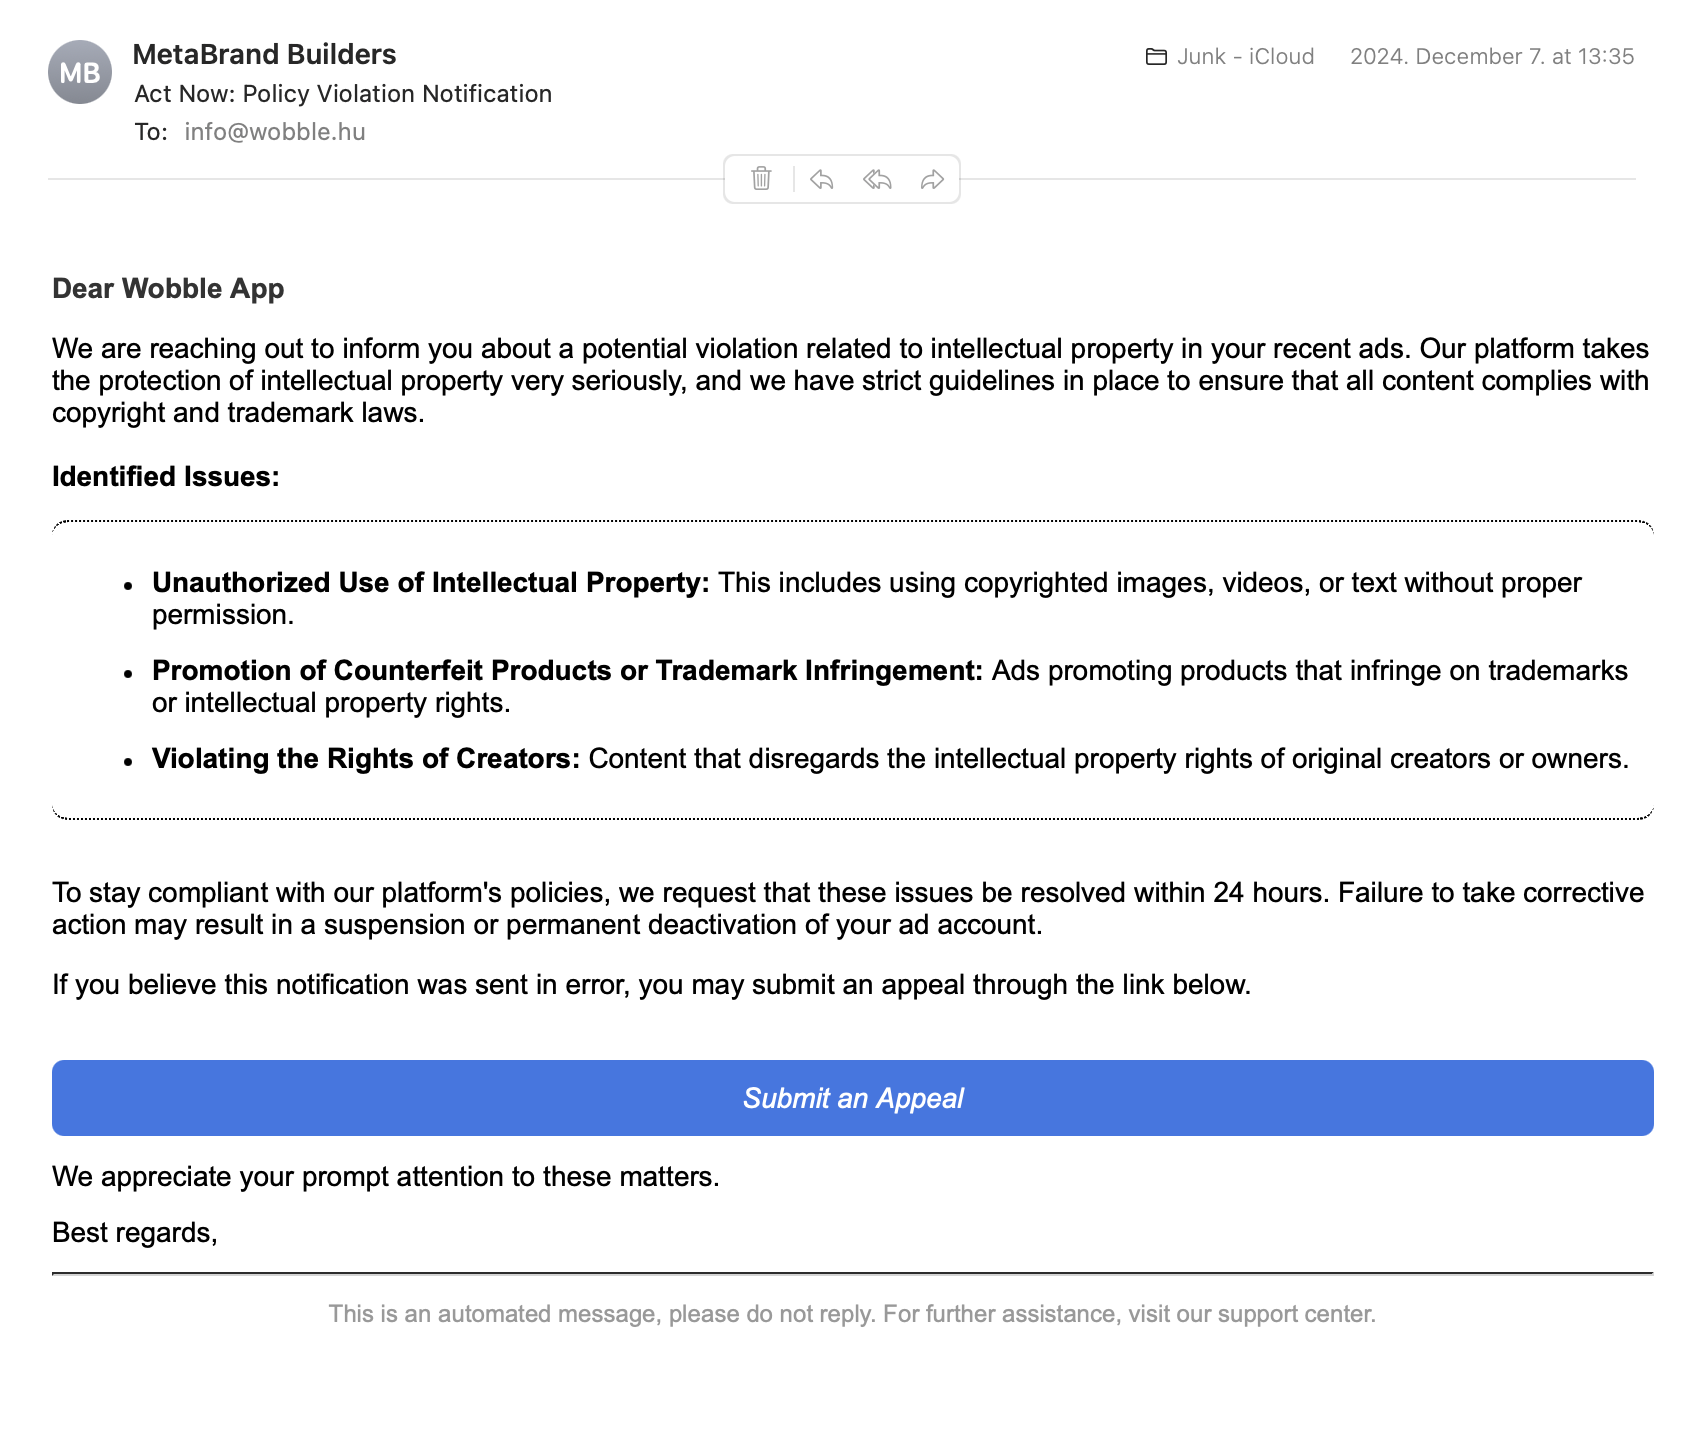
❗️ Láthatólag semmi különös, hivatalosnak tűnő Facebook email. Nézzük meg mit kapunk annak a két módszernek a segítségével, amit az imént mutattam
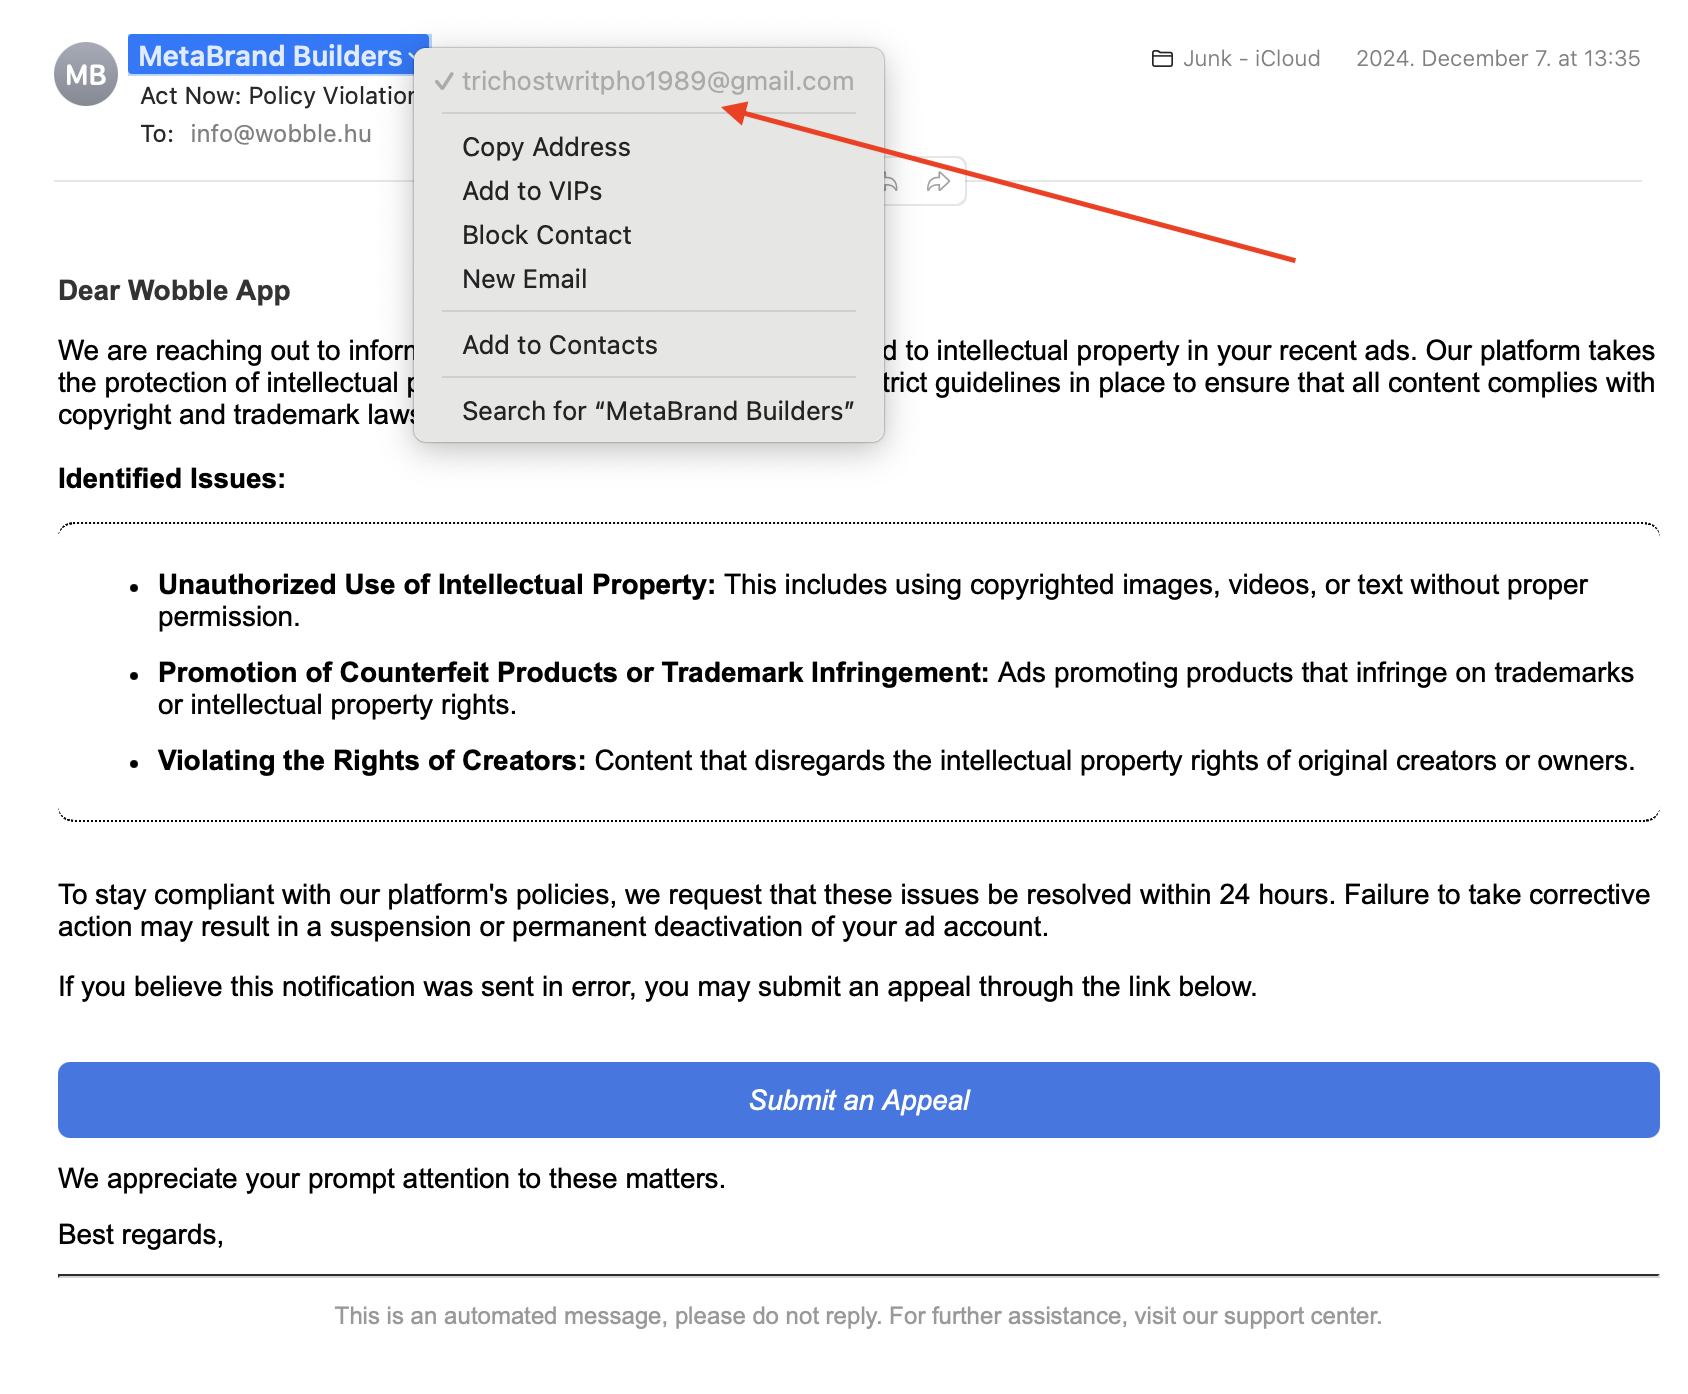
❗️ Hopp de fura email cím❗️
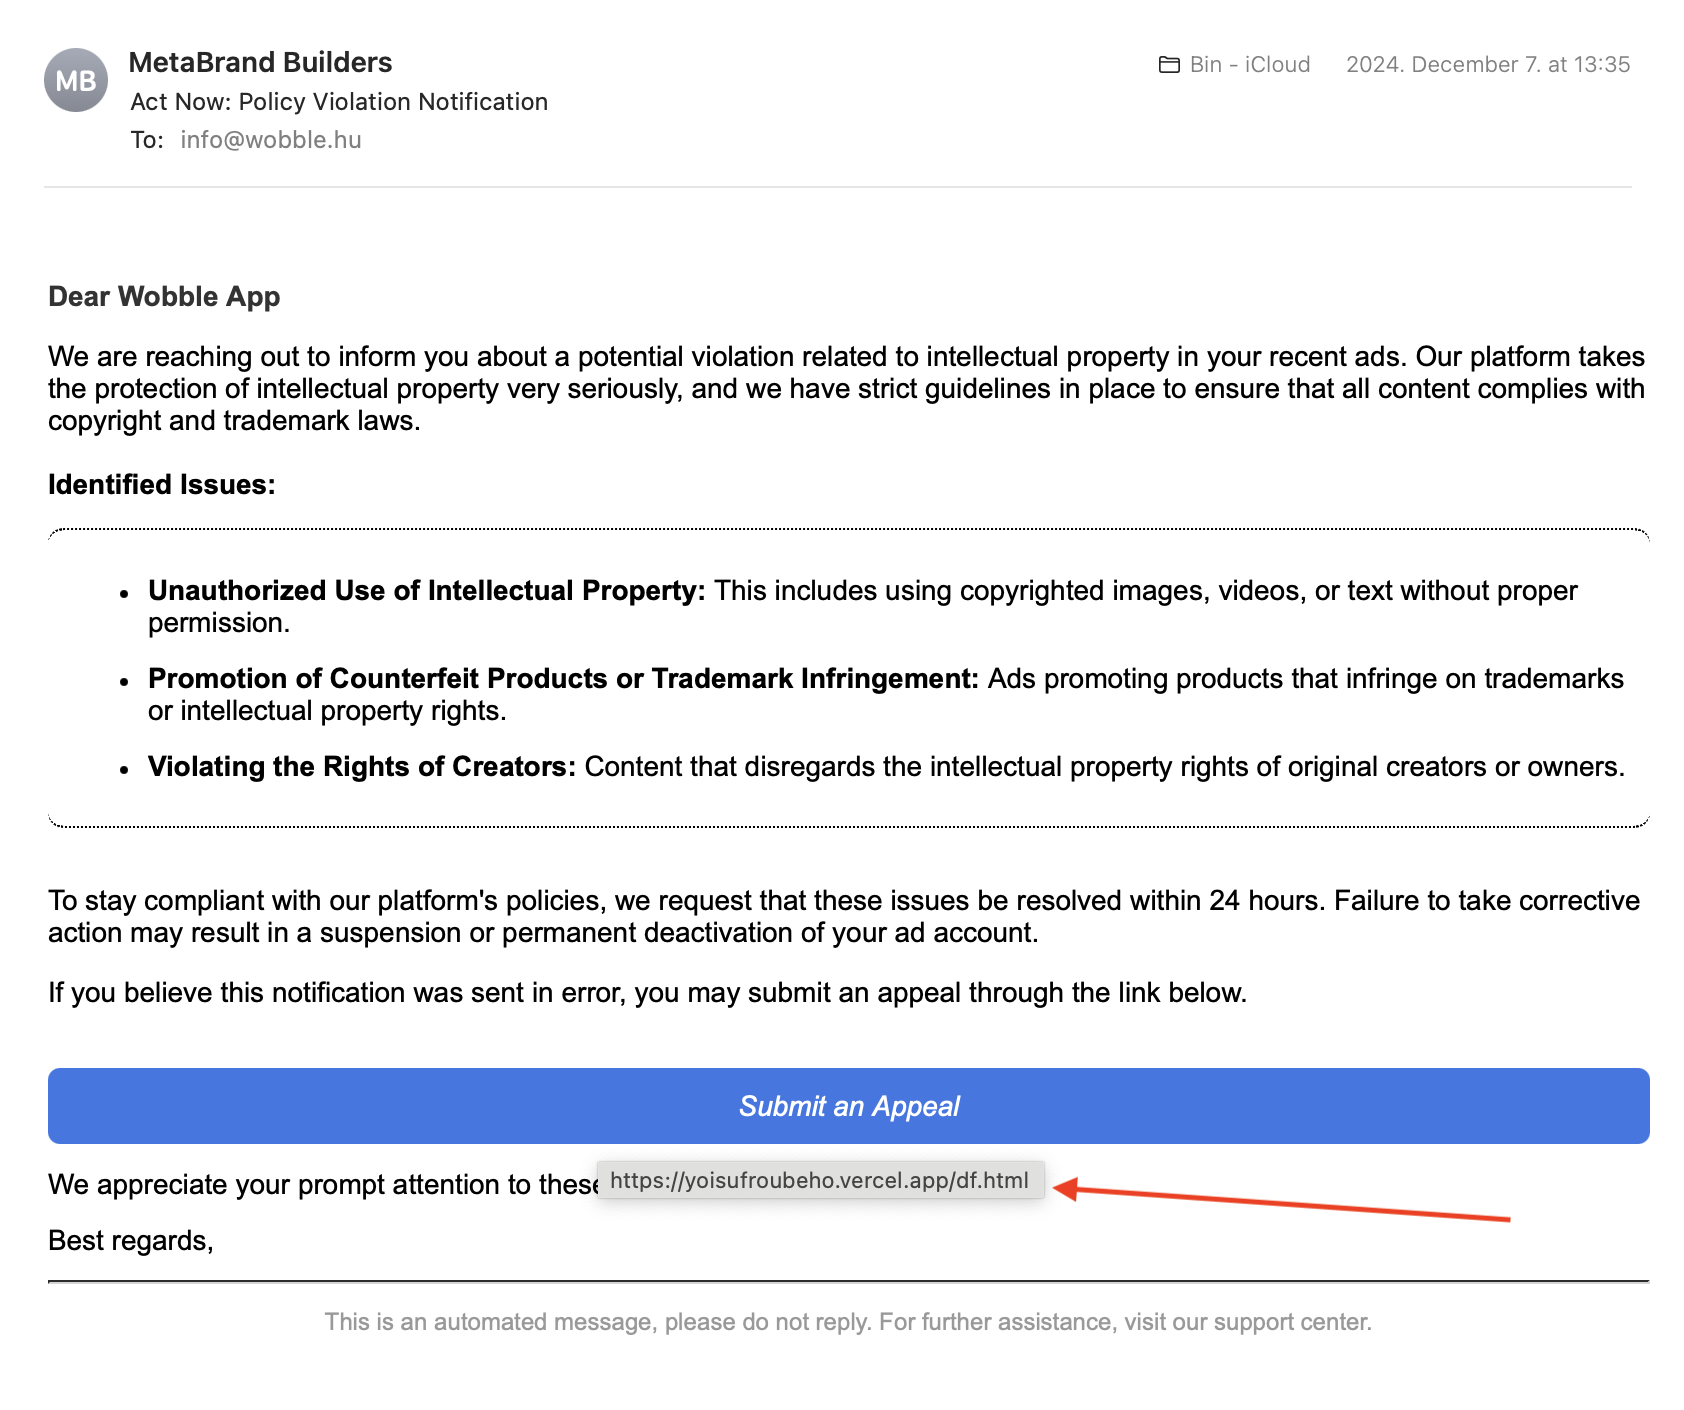
❗️ Hopp de fura URL link❗️ Mindig legyünk résen, és soha nem szabad linkre kattintani, amíg nem vagyunk biztosak abban, hogy megbízható.
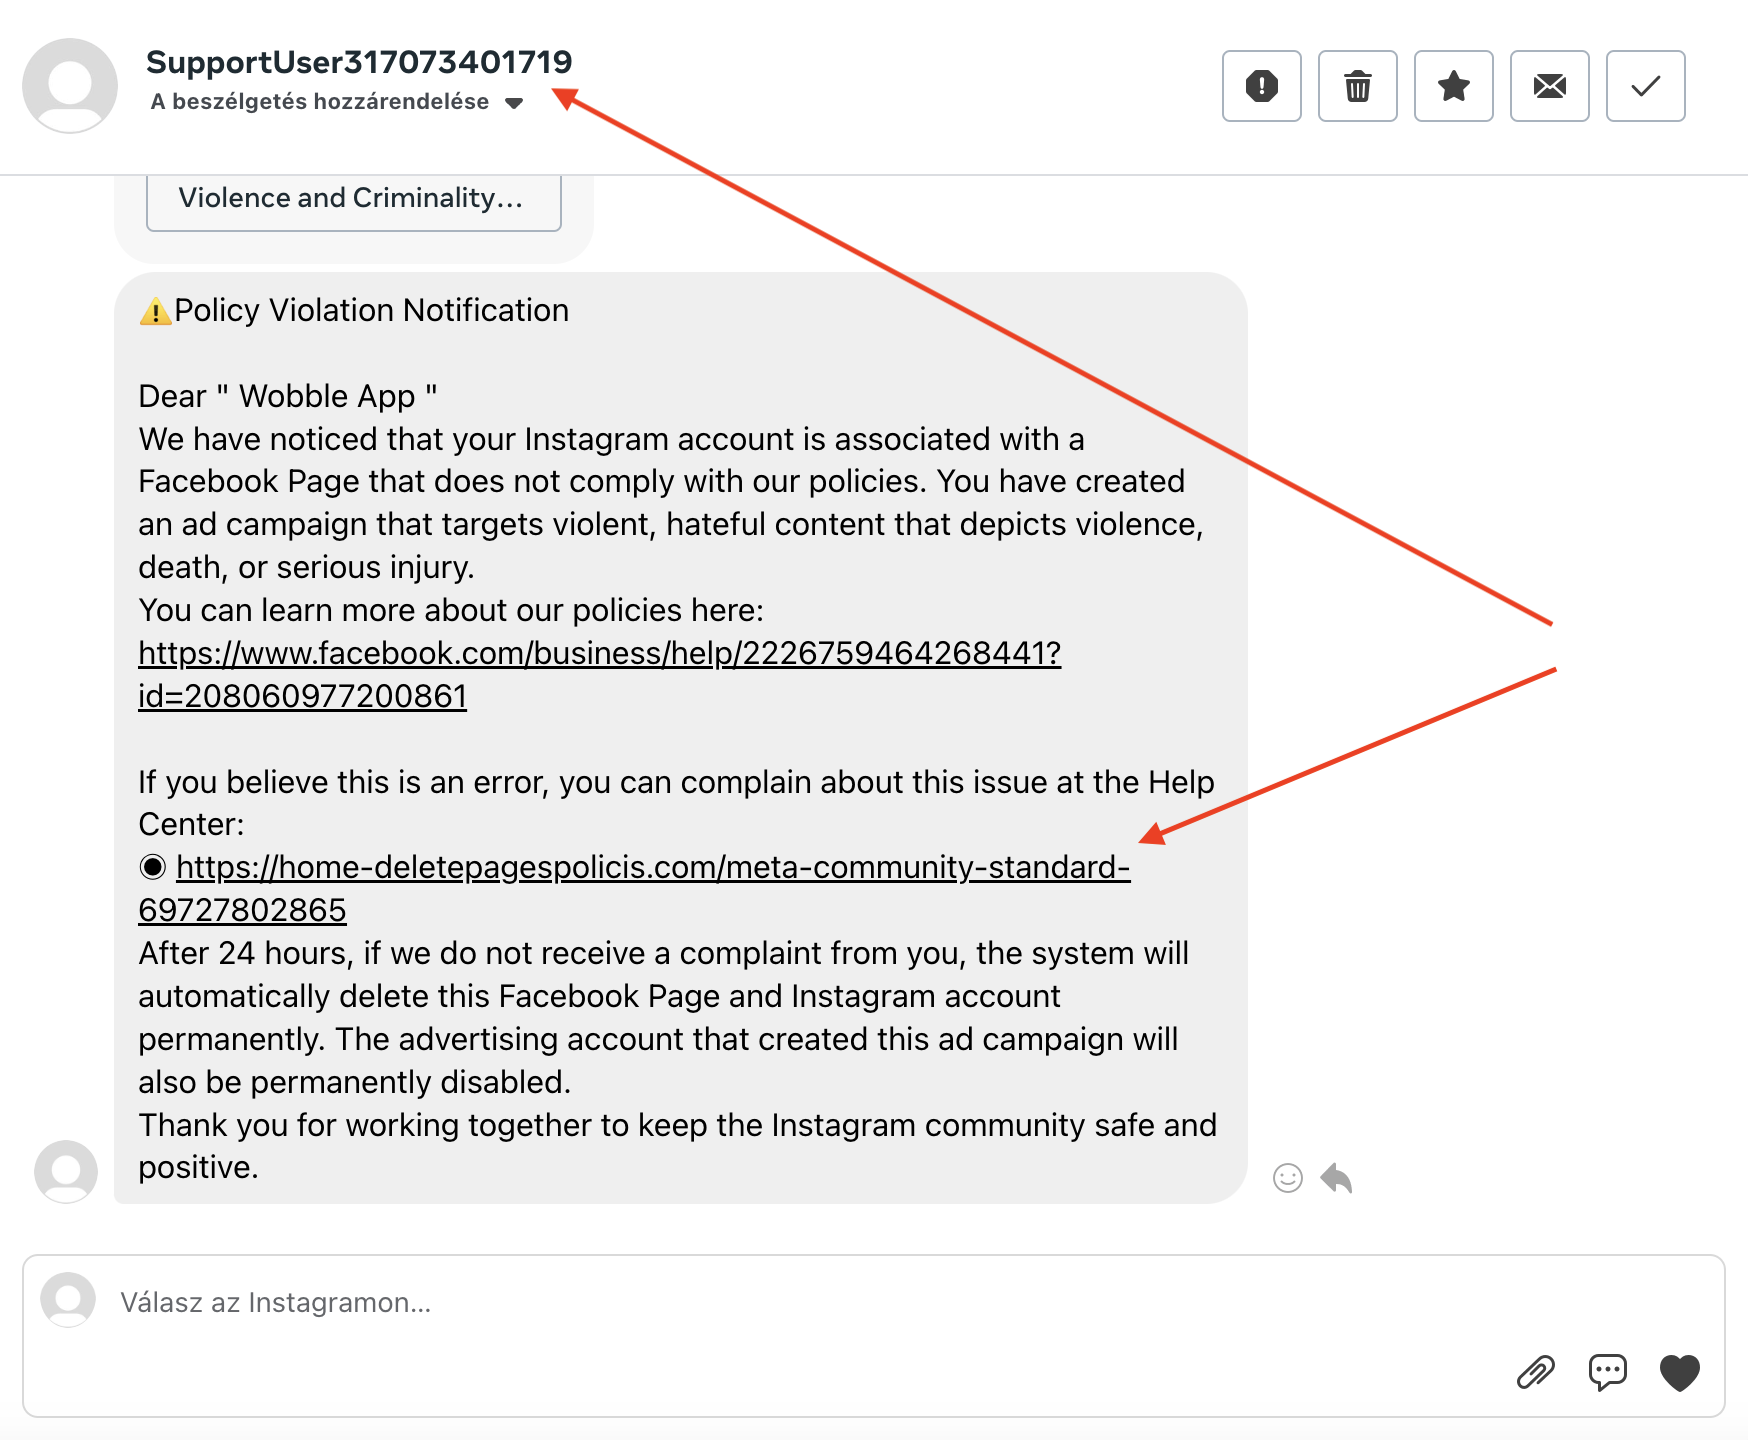
Az alábbi üzenetet Instagram fiókon keresztül kaptuk. Láthatod, hogy a küldő, valamint a link is elég érdekes.
Valamint hoztam három sms-t, amik szintén csalók próbálkozásai. Ilyen esetekben is mindig ellenőrizzük a számot vagy címet, ahonnan az üzenet érkezett. Ha például a feladó "Posta", de egy teljesen ismeretlen, nem magyar szám jelenik meg, az már gyanús lehet. Hasonlóképpen, ha a szöveg tele van helyesírási hibákkal, rosszul szerepel a feladó neve, vagy ha az üzenet túl általános, az is figyelmeztető jel lehet.
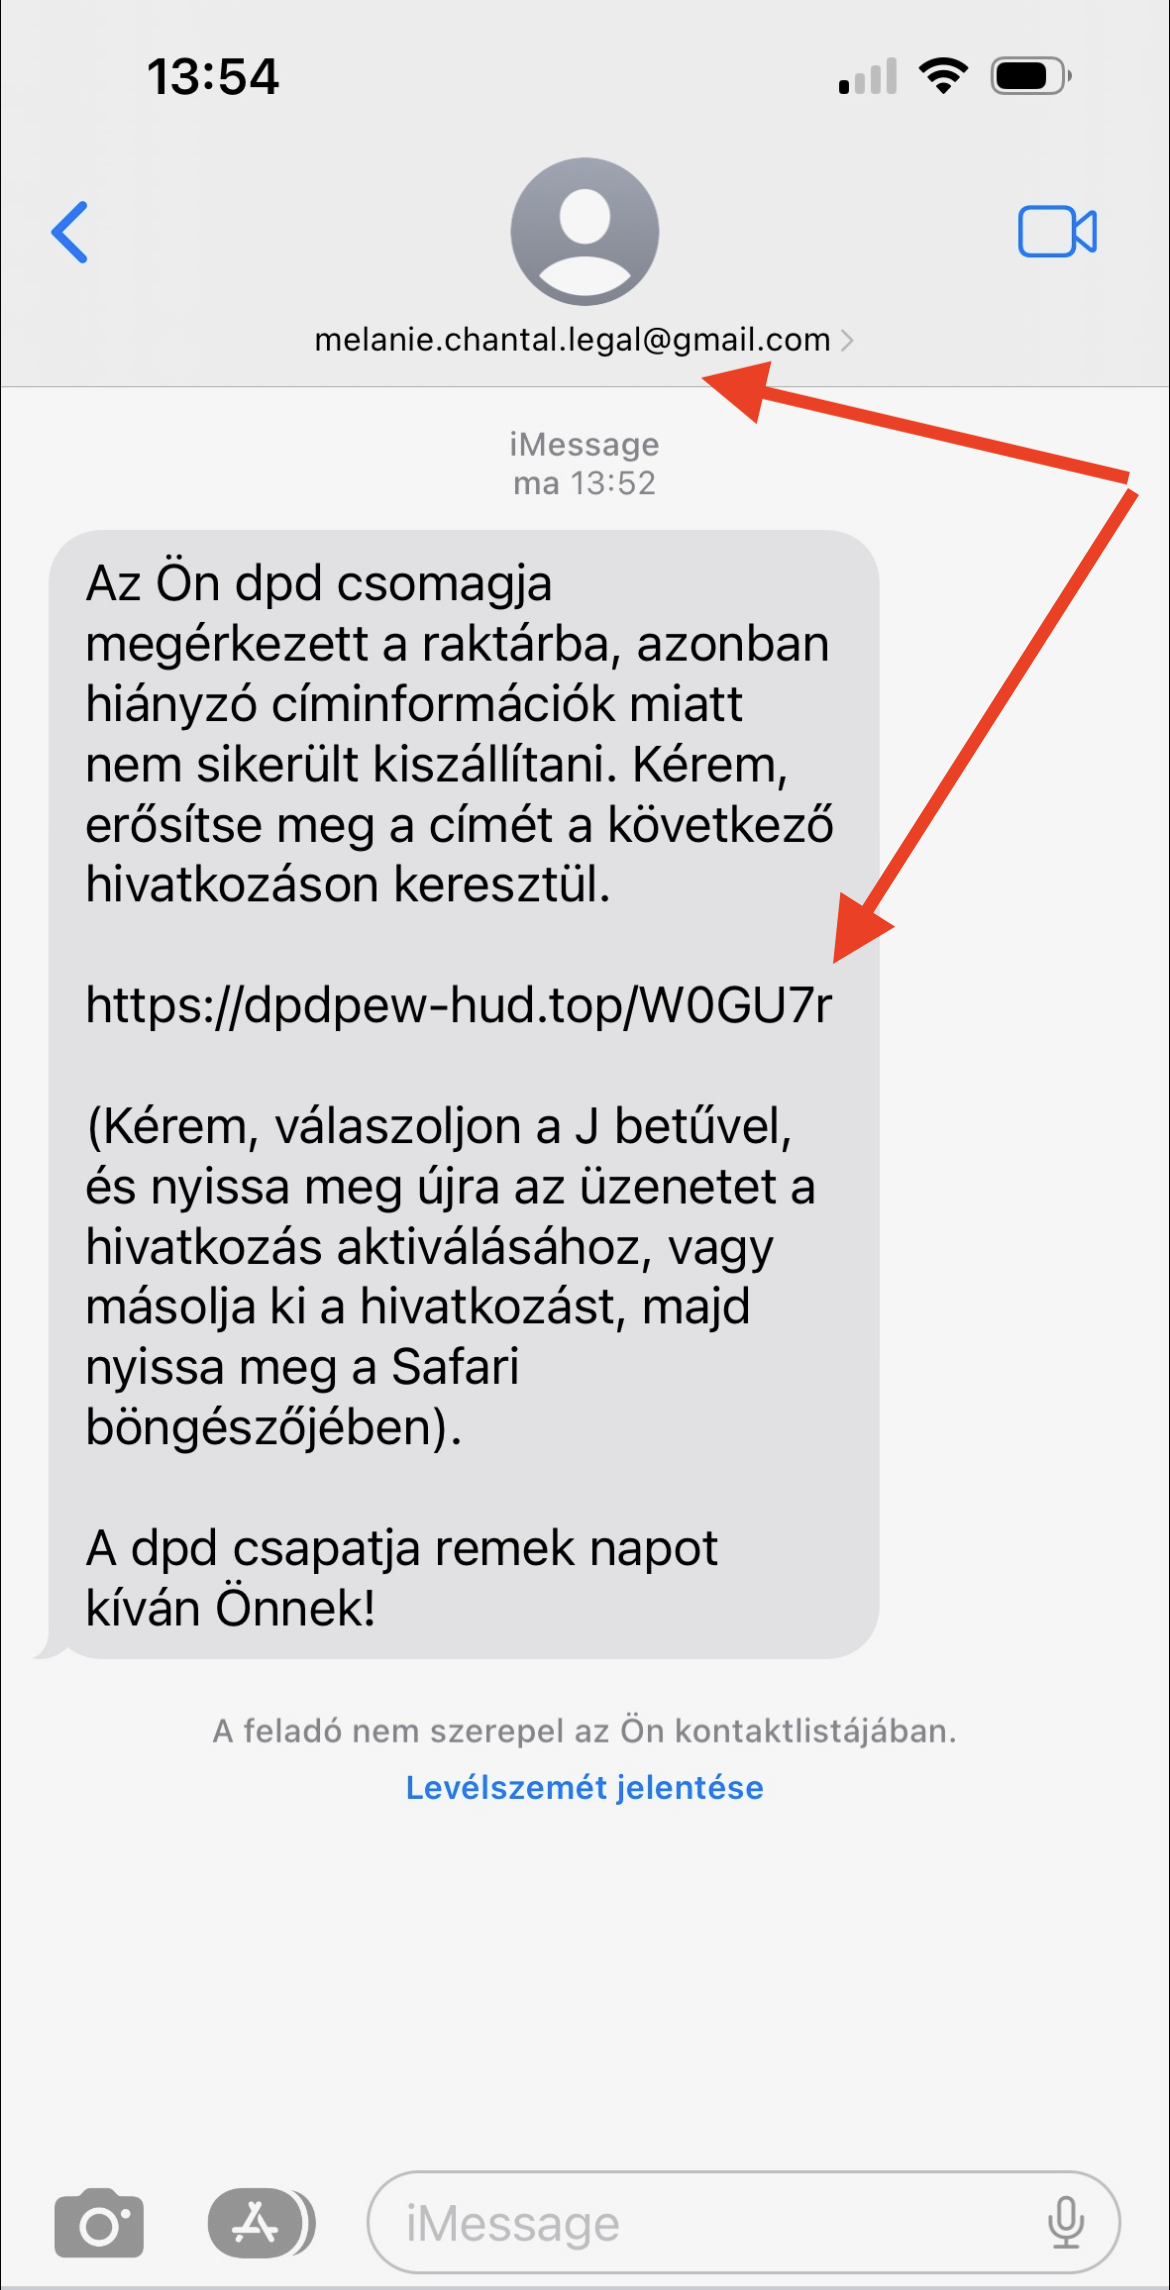
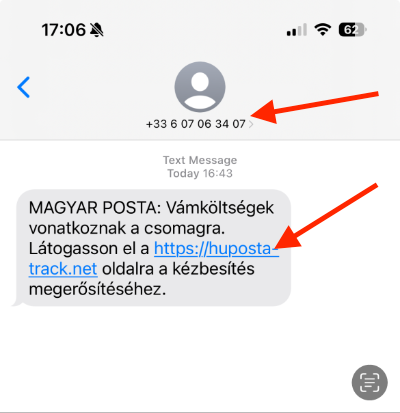
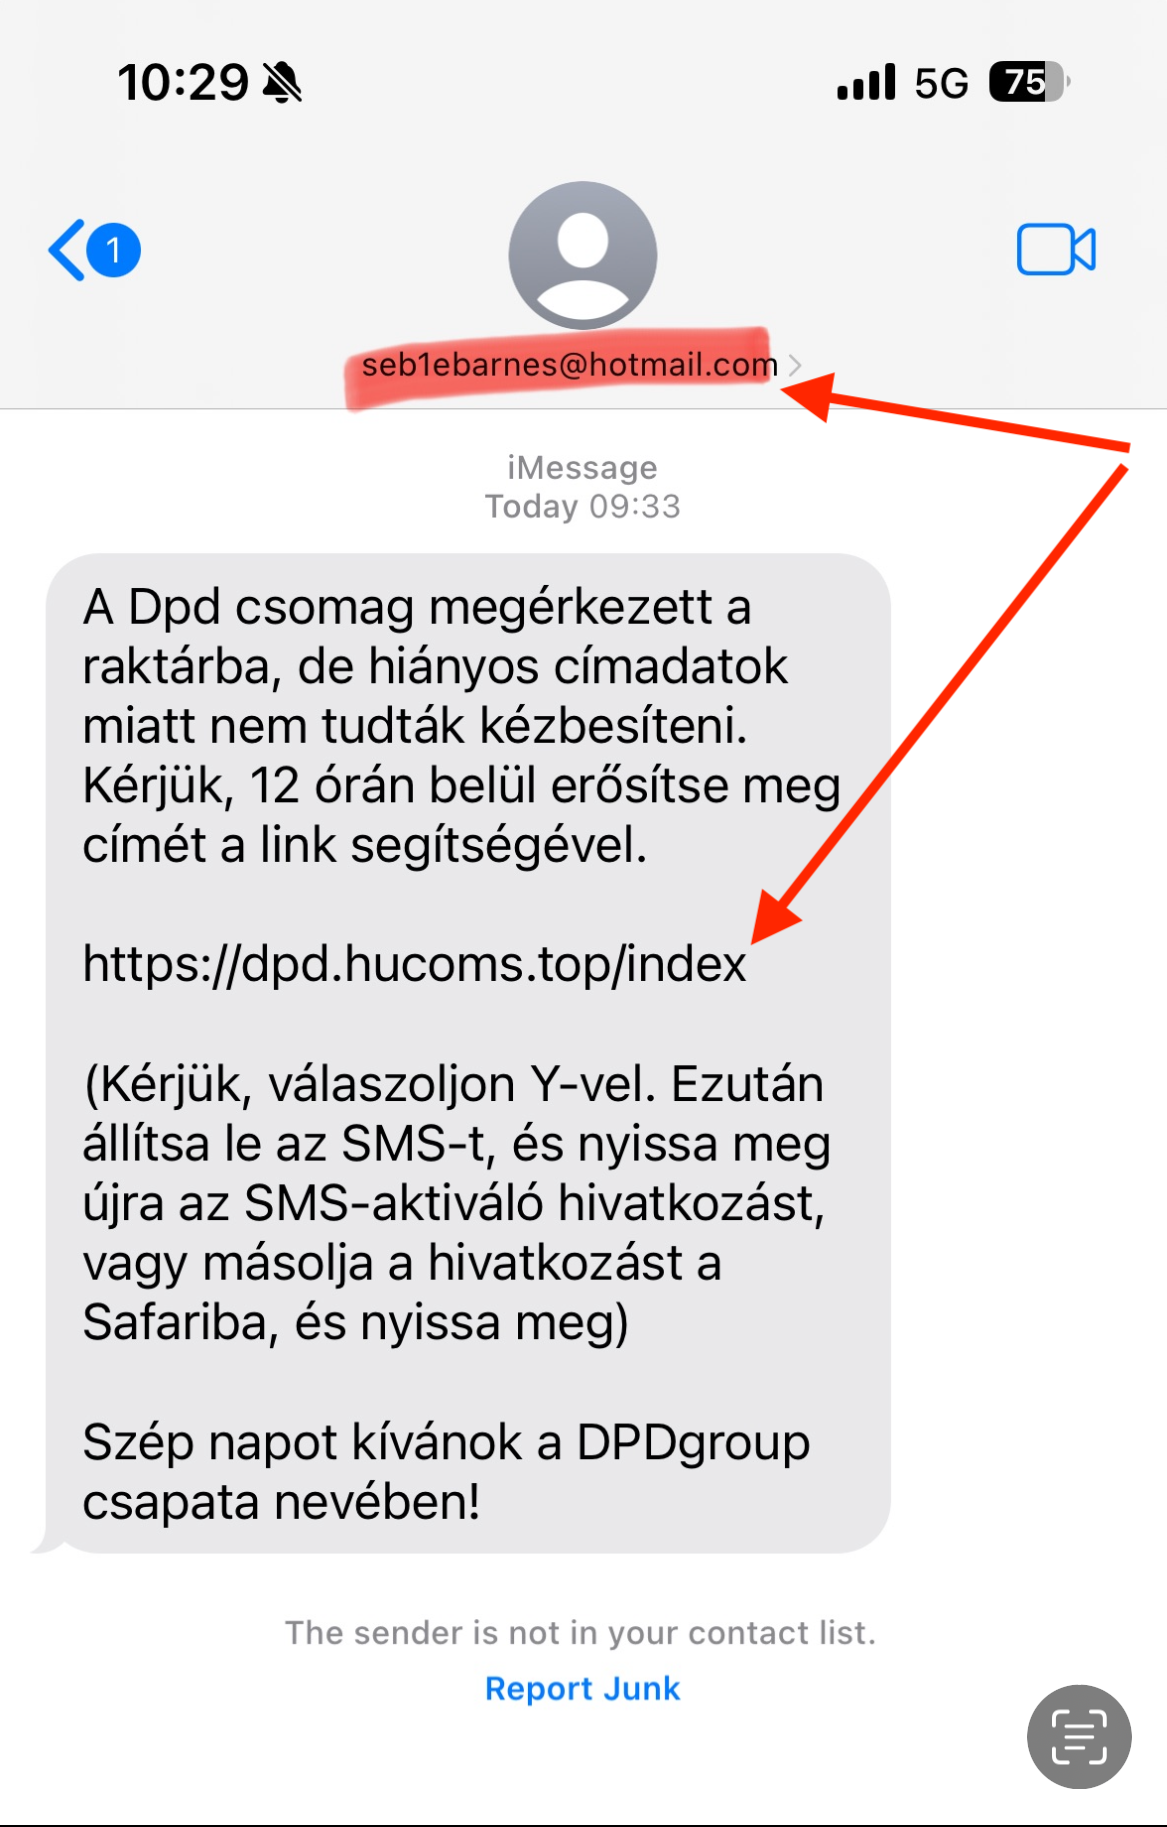
Érdekes linkek nem igaz? Biztos számos hasonló üzenettel találkoztál már te is rendőrségtől, Netflixtől stb. Kedvencünk, mikor olyan szolgáltatótól jön üzenet, akinél sose volt fiókunk. Gyanús nem? :) Mindig résen kell lenni, és ha ezt a három dolgot mindig leellenőrzöd, sokban javítasz biztonságodon.
Milyen módszerekkel lopják el a jelszavadat és veszik át az irányítást?
A csalók kreatív módszerekkel próbálnak hozzáférni az adataidhoz. Felsorolok párat:
1. Hamis bejelentkezési oldalak: Az e-mailben található link egy olyan oldalra vezethet, amely pontos másolata az eredeti Facebook/Istagram/Posta/Netflix bejelentkezési oldalnak. Ha itt megadod a jelszavadat, az azonnal a csalók kezébe kerül.
2. Kártékony csatolmányok: Az e-mailben szereplő fájlok (pl. PDF vagy ZIP) rosszindulatú szoftvert tartalmazhatnak, amely a gépeden lévő adatokat gyűjti össze.
3. Social engineering (társadalmi manipuláció): Egyes csalók azt is megpróbálhatják, hogy telefonon vagy üzenetben személyesen kérik el az adataidat, például "biztonsági ellenőrzésre" hivatkozva. Ez a jól ismert banktól hívtam, fura tranzakciót észleltünk, adja meg az adatait és tiltjuk. Na ilyen nincs! Ezekkel óvatosn.
4. Adatbázis-szivárgások: Ha egyszer már feltörték valamelyik régi fiókodat, a korábbi jelszavadat megpróbálhatják más platformokon is használni.
5. Hirdetések manipulálása: Egyes adathalász kísérletek nemcsak e-mailben érkeznek, hanem hamis hirdetéseken keresztül, ahol rákattintva egy gyanús weboldalra kerülsz.
Mit tehetsz, ha már megtörtént a baj?
Ha úgy érzed, hogy az online fiókod veszélybe került, vagy már hozzáférést szereztek hozzá, kövesd ezeket a lépéseket, hogy visszaállíthasd a biztonságot:
1. Változtasd meg az online fiókod jelszavát: Az első lépés mindig a jelszó módosítása. Ha nem tudsz belépni, használd az online fiók-helyreállítási lehetőségeit. A fiók helyreállítási funkciók segítenek visszaállítani a hozzáférést.
2. Értesítsd a szolgáltatót: Minden online szolgáltatásnak van bejelentési rendszere az ilyen esetekre. Jelentsd az incidenset, és kérj segítséget a fiók visszaállításához. Alább belinkelem a Meta leírását, hogyan tudsz gyanús tevékenységet jelenteni.
3. Ellenőrizd a kapcsolt eszközöket: A fiókod beállításai között keresd meg az aktív bejelentkezéseket, és léptess ki minden gyanús eszközt. Ezzel megakadályozhatod, hogy a csalók további hozzáférést szerezzenek.
4. Kapcsold be a kétlépcsős hitelesítést: A kétlépcsős hitelesítés (2FA) egy erős biztonsági funkció, amely védelmet nyújt a fiókhoz való jogosulatlan hozzáférés ellen, még akkor is, ha valaki megszerezte a jelszavadat.
5. Ellenőrizd az e-mail fiókodat: Ha a fiókodhoz kötött e-mail fiókod is veszélybe került, azonnal védd meg azt is. Állítsd vissza a jelszót és frissítsd a biztonsági beállításokat.
6. Jelentsd az adathalász e-maileket: A legtöbb e-mail szolgáltató lehetővé teszi az adathalász e-mailek jelentését. Ezzel segíthetsz megakadályozni az ilyen támadásokat a jövőben, és blokkolhatod az adathalász e-maileket. Alább linkelem a Google adathalászat megelőzése és bejelentésére szolgáló linket.
Hogyan biztosíthatod, hogy a fiókod mindig védve legyen?
A legjobb módja a megelőzésnek, ha elővigyázatos vagy. Az alábbi tippek segítenek abban, hogy online fiókjaid biztonságban legyenek:
1. Használj egyedi, erős jelszót: Mindig válassz erős és egyedi jelszót. Kerüld a könnyen kitalálható jelszavakat, mint például a "123456" vagy a "password". Használj hosszú, kombinált jelszavakat, amelyek számokat, betűket és szimbólumokat is tartalmaznak.
2. Kapcsold be a kétlépcsős hitelesítést (2FA): A kétlépcsős hitelesítés extra biztonságot nyújt. Ez megakadályozza, hogy illetéktelen személyek hozzáférjenek a fiókodhoz, még ha meg is szerezték a jelszavadat.
3. Figyeld a biztonsági értesítéseket: Az online platformok, mint például a közösségi média és e-mail szolgáltatók, értesítéseket küldenek, ha gyanús aktivitást észlelnek. Figyeld ezeket az értesítéseket, ellenőrizd ki küldte, hova mutat, majd ha már meggyőződtél a hitelességről, teljesítsd a benne foglaltakat.
4. Rendszeresen ellenőrizd a fiók beállításait: Győződj meg róla, hogy a fiókhoz tartozó e-mail címek, telefonszámok és biztonsági kérdések naprakészek és pontosak legyenek.
5. Frissítsd a rendszered és a böngésződet: A régi operációs rendszerek és böngészők biztonsági rések miatt sebezhetőbbek lehetnek. Rendszeresen frissítsd őket a legújabb verziókra, hogy elkerüld a biztonsági problémákat.
6. Kerüld a nyilvános Wi-Fi hálózatokat: Használj VPN-t (virtuális magánhálózatot), ha nyilvános Wi-Fi-t kell használnod.
Összegzés:
Az adathalász próbálkozások gyakoriak, de kellő körültekintéssel és biztonsági beállításokkal megvédheted a fiókodat. A legfontosabb:
❗️ soha ne add ki az adataidat gyanús forrásnak
❗️ mindig ellenőrizd, hogy az e-mail valóban a hivatalos szolgáltatótól érkezett-e
❗️ URL hova mutat
Ha ezekre odafigyelsz, megakadályozhatod, hogy a csalók sikerrel járjanak. 🛡️
További cikkek
· 6 perc olvasás
Miért érdemes vállalkozni? Miért éri meg képességeinket pénzre váltani?
Miért éri meg vállalkozni, és hogyan válthatod pénzre a tudásodat? Gondolatok és első lépések induló vállalkozóknak.
Tovább a cikkhez →
· 5 perc olvasás
Hogyan használjuk az AI-t vállalkozásunkban?
Hogyan segíthet a mesterséges intelligencia a kisvállalkozásodnak? Gyakorlati ötletek szövegíráshoz, ügyfélkezeléshez, időmegtakarításhoz.
Tovább a cikkhez →
· 3 perc olvasás
Hogyan optimalizáld hatékonyabban a vállalkozásodat?
Kevesebb adminisztráció, több ügyfél: hogyan optimalizáld a mindennapi teendőket egyéni vállalkozóként vagy kisvállalkozóként.
Tovább a cikkhez →
© 2026 Miller Productions.
Minden jog fenntartva.